
Prenos podatkov med poslovnimi sistemi pomeni preslikavo poslovnega modela, torej semantike, in izbiro varnega transportnega kanala. Če najdete pravilno ujemanje polj (stroškovno mesto, davčna koda, valuta) in zanesljiv, varen prenos, sistem deluje ne glede na format. Ključne komponente so semantični model po EN 16931, sintaksa kot UBL ali CII ter varnost API-jev po smernicah OWASP. To rešujejo z vgrajenim izvozom in API-jem za povezavo z računovodskimi programi.
Na kratko:
- Glavno pri prenosu podatkov je usklajen semantični model in varen transportni kanal, ki temeljita na standardih EN 16931, UBL in CII, ter upoštevata lokalne sheme, kot je e-SLOG.
- Pred integracijo je treba natančno opredeliti, kateri podatki se prenašajo, komu vplivajo na knjiženje in kdo je lastnik zapisov, da se izogne napačnim preslikavam in nedoslednostim.
- Pri izbiri arhitekture je pomembno upoštevati zahteve ciljne strani, kjer REST prevladuje, vendar nekaterni sistemi zahtevajo SOAP in WSDL, odvisno od pogodbenega okolja.
- Varno in zanesljivo delovanje API-jev zahteva izvajanje preverjanj, omejevanje zahtevkov, beleženje transakcij in redno validacijo odzivov, da se preprečijo ranljivosti in podvajanja podatkov.
- Za učinkovito arhiviranje je priporočljivo avtomatizirati izvoz dokumentov, hraniti kontrolne vsote in določiti odgovornega za upravljanje osebnih podatkov v skladu s politiko podjetja.
Kazalo
- Kateri poslovni podatki potujejo med potnimi nalogi in računovodstvom
- Semantični model in transportni formati: EN 16931, UBL, CII
- Integracijski vzorci: REST, SOAP, PEPPOL in vmesnik UJP
- Varnost in zanesljivost API-jev: kaj preverjajo OWASP smernice
- Arhiviranje in dostopnost podatkov po prenosu
- Kontrolni seznam za implementacijo: od analize do produkcije
- Perspektiva: kje projekti integracije najpogosteje zapletejo
- Rešitev kot pot do enostavnejšega izvoza podatkov
- Viri
- Pogosta vprašanja
Kateri poslovni podatki potujejo med potnimi nalogi in računovodstvom
Preden začnete kakršno koli integracijo, popišite, kateri zapisi dejansko potujejo med sistemi. Pri potnih nalogih so to praviloma kilometrina, dnevnice, delovne ure, stroški in priloge, kot so računi za gorivo ali parkirnino.
Odločitev, ali podatek vključiti v prenos, je odvisna od enega vprašanja: ali zapis vpliva na knjiženje v računovodstvu ali gre le za notranje poročanje. Znesek dnevnice, ki gre v plačilno listo, sodi v prvo kategorijo, notranja opomba o poteku poti pa običajno ne.
Enako pomembno je vnaprej določiti lastništvo zapisov, torej kje se popravki dejansko izvajajo in kateri sistem je "vir resnice" za posamezno polje.
- Vsak zapis potrebuje enolični identifikator, ki se ohrani skozi celoten prenos in omogoča sledenje popravkom.
- Določite, ali se napačen vnos popravlja v izvornem sistemu (aplikaciji za potne naloge) ali v računovodskem programu, nikoli na obeh straneh hkrati.
- Če prenesete samo sintakso brez semantike, torej samo obliko datoteke brez pravega pomena polj, se podatki tehnično prenesejo, a se pogosto napačno knjižijo.
Semantični model in transportni formati: EN 16931, UBL, CII
Razlika med pomenom podatka in njegovim zapisom je osrednja točka vsake integracije. Evropski standard EN 16931 določa semantični model jedrnih poslovnih izrazov elektronskega računa, torej kaj posamezno polje pomeni, ne glede na to, v katerem formatu je zapisano. Ta semantični model se nato veže v konkretno sintakso, najpogosteje UBL 2.1 ali UN/CEFACT CII.
Lokalne sheme, kot je e-SLOG, so prilagojene domačim potrebam in jih je smiselno uporabiti, kadar ciljni sistem ali partner to izrecno zahteva. Kadar standardni model ne zadošča specifičnim panožnim ali državnim pravilom, se uporabijo razširitve, imenovane CIUS.
- Preslikavo polj (stroškovno mesto, davčna koda, valuta, priloge) dokumentirajte v tabeli mapiranja, preden pišete kodo.
- Vsako preslikavo testirajte s realnimi primeri, vključno z robnimi primeri, kot je ničelna vrednost ali manjkajoča priloga.
- CIUS uvedite šele, ko osnovni semantični model ne zadošča, ne kot privzeto rešitev.
Strokovni nasvet: preden pišete prvo vrstico integracijske kode, ročno preslikajte pet realnih dokumentov med sistemoma in preverite, ali se vsako polje ujema po pomenu, ne le po imenu.
Integracijski vzorci: REST, SOAP, PEPPOL in vmesnik UJP
Izbira arhitekture je odvisna predvsem od tega, kaj zahteva ciljni sistem, ne od osebnih preferenc razvijalca. REST je danes običajna izbira za nove integracije, vendar nekateri javni vmesniki, na primer UJP-jev B2B vmesnik, zahtevajo SOAP in WSDL. V takem primeru izberete protokol, ki ga zahteva cilj, in poslovni model ločite od transportnega sloja.
Za proračunske uporabnike UJP deluje kot enotna vstopna in izstopna točka za izmenjavo e-računov, prek portala UJPeRačun, pogodbenih ponudnikov ali omrežja PEPPOL, ki zahteva certificirano dostopno točko.
- Sprožite transakcijo (init) in shranite vrnjeni identifikator transakcije.
- Redno preverjajte status (poll) namesto čakanja na takojšen odgovor, saj je obdelava pri javnih vmesnikih pogosto asinhrona.
- Ko je status uspešen, prevzemite dokument ali potrdilo in ga shranite z enoličnim identifikatorjem.
- Zapis o zadnjem uspešnem prenosu vodite ločeno, da preprečite podvojeno pošiljanje istega dokumenta (idempotentnost).
Varnost in zanesljivost API-jev: kaj preverjajo OWASP smernice
Varnostne napake pri prenosu računovodskih podatkov so pogosto dražje od tehničnih. OWASP izpostavlja ključna tveganja API-jev, med njimi slabo avtentikacijo, nevarno obravnavo odzivov tretjih storitev (unsafe consumption) in pomanjkanje omejevanja porabe.
Avtentikacija in avtorizacija naj bosta ločeni: API ključ ni nadomestek za preverjanje uporabniških pravic, temveč zgolj identifikacija odjemalca. Vhodne podatke vedno validirajte in sanirajte na strani, ki jih prejema, tudi če prihajajo iz sistema, ki mu zaupate.
- Uvedite omejevanje hitrosti zahtevkov (rate limiting), časovne omejitve (timeouts) in ponovne poskuse (retry) s jasno idempotentnostjo, da isti zahtevek ne ustvari dvojnega zapisa.
- Beležite revizijsko sled vsake transakcije, vključno s časom, identiteto klicatelja in izidom.
- Ne zanašajte se izključno na pogodbeno varnost zunanjega ponudnika API-ja, temveč preverjajte odzive, kot bi prišli iz nezanesljivega vira.
Strokovni nasvet: pri vsakem novem zunanjem API-ju preverite scenarije SSRF in "unsafe consumption" iz OWASP-ovih smernic, še preden vmesnik povežete s produkcijskimi podatki.
Arhiviranje in dostopnost podatkov po prenosu
Rok hrambe in dostopnost dokumentov v zunanjih portalih pogosto presenetita ekipe, ki jih ne preverijo vnaprej. Portal UJPeRačun omogoča vpogled v izdane e-račune le dva meseca od vnosa, zato je prenos v lasten arhiv nujen korak, ne pozneje dodana funkcija.
V arhivu hranite izvorni dokument v izvorni sintaksi, pripadajočo PDF prilogo in metapodatke, skupaj s kontrolno vsoto za preverjanje celovitosti. Politika obnovitve po napaki, redno varnostno kopiranje in pravila za izbris osebnih podatkov morajo imeti določenega lastnika, ne le splošno navedbo v dokumentaciji.
- Avtomatizirajte redni izvoz iz portalov s časovno omejenim dostopom, namesto ročnega prenosa tik pred iztekom roka.
- Ob vsakem arhivskem zapisu preverite kontrolno vsoto, da odkrijete morebitno poškodbo datoteke.
- Določite, kdo v ekipi je odgovoren za izbris osebnih podatkov na zahtevo posameznika.
Kontrolni seznam za implementacijo: od analize do produkcije
Uspešen projekt integracije sledi zaporedju korakov, ne naključnemu preskakovanju med njimi.
- Popišite entitete in preslikave polj, določite lastništvo evidenc in pripravite testne primere za vsako polje.
- Zgradite izvoz ali vstopno točko (endpoint), vključno z avtentikacijo, validacijo vhodnih podatkov in idempotentnostjo.
- Testirajte s primeri v različnih sintaksah, vključno z integracijskimi testi, testi od konca do konca in posebnim testom za storno dokumenta.
- V produkciji vzpostavite spremljanje (monitoring), redno rotacijo ključev, jasen dogovor o ravni storitve (SLA) in tekočo dokumentacijo.
Strokovni nasvet: test storna dokumenta pogosto razkrije napake, ki jih standardni testni primeri ne zaznajo, zato ga vključite že v prvi krog testiranja.
Perspektiva: kje projekti integracije najpogosteje zapletejo
Največ težav pri projektih prenosa podatkov ne izvira iz izbire tehnologije, temveč iz preskočenega mapiranja polj. Ekipe pogosto testirajo le srečno pot, brez asinhronih scenarijev in brez preverjanja, kaj se zgodi ob prekinjeni povezavi sredi prenosa.

Šibka varnost je druga pogosta napaka: API ključ, ki kroži po skupnih dokumentih, ali odsotnost validacije vhodnih podatkov iz zunanjega sistema. Za računovodske servise in podjetja, ki iščejo hitrejšo pot, orodja z vgrajenim izvozom podatkov, kot je Nalog.si, in API-jem prihranijo del tega dela pri gradnji integracije od začetka.
Priporočilo je preprosto: najprej rešite semantiko, šele nato optimizirajte transport.
— Rok
Rešitev kot pot do enostavnejšega izvoza podatkov
Kadar računovodski servis ali podjetje ne želi graditi lastnega integracijskega sloja od začetka, aplikacija ponuja pripravljeno pot za izvoz in povezovanje podatkov o potnih nalogih, urah in stroških.
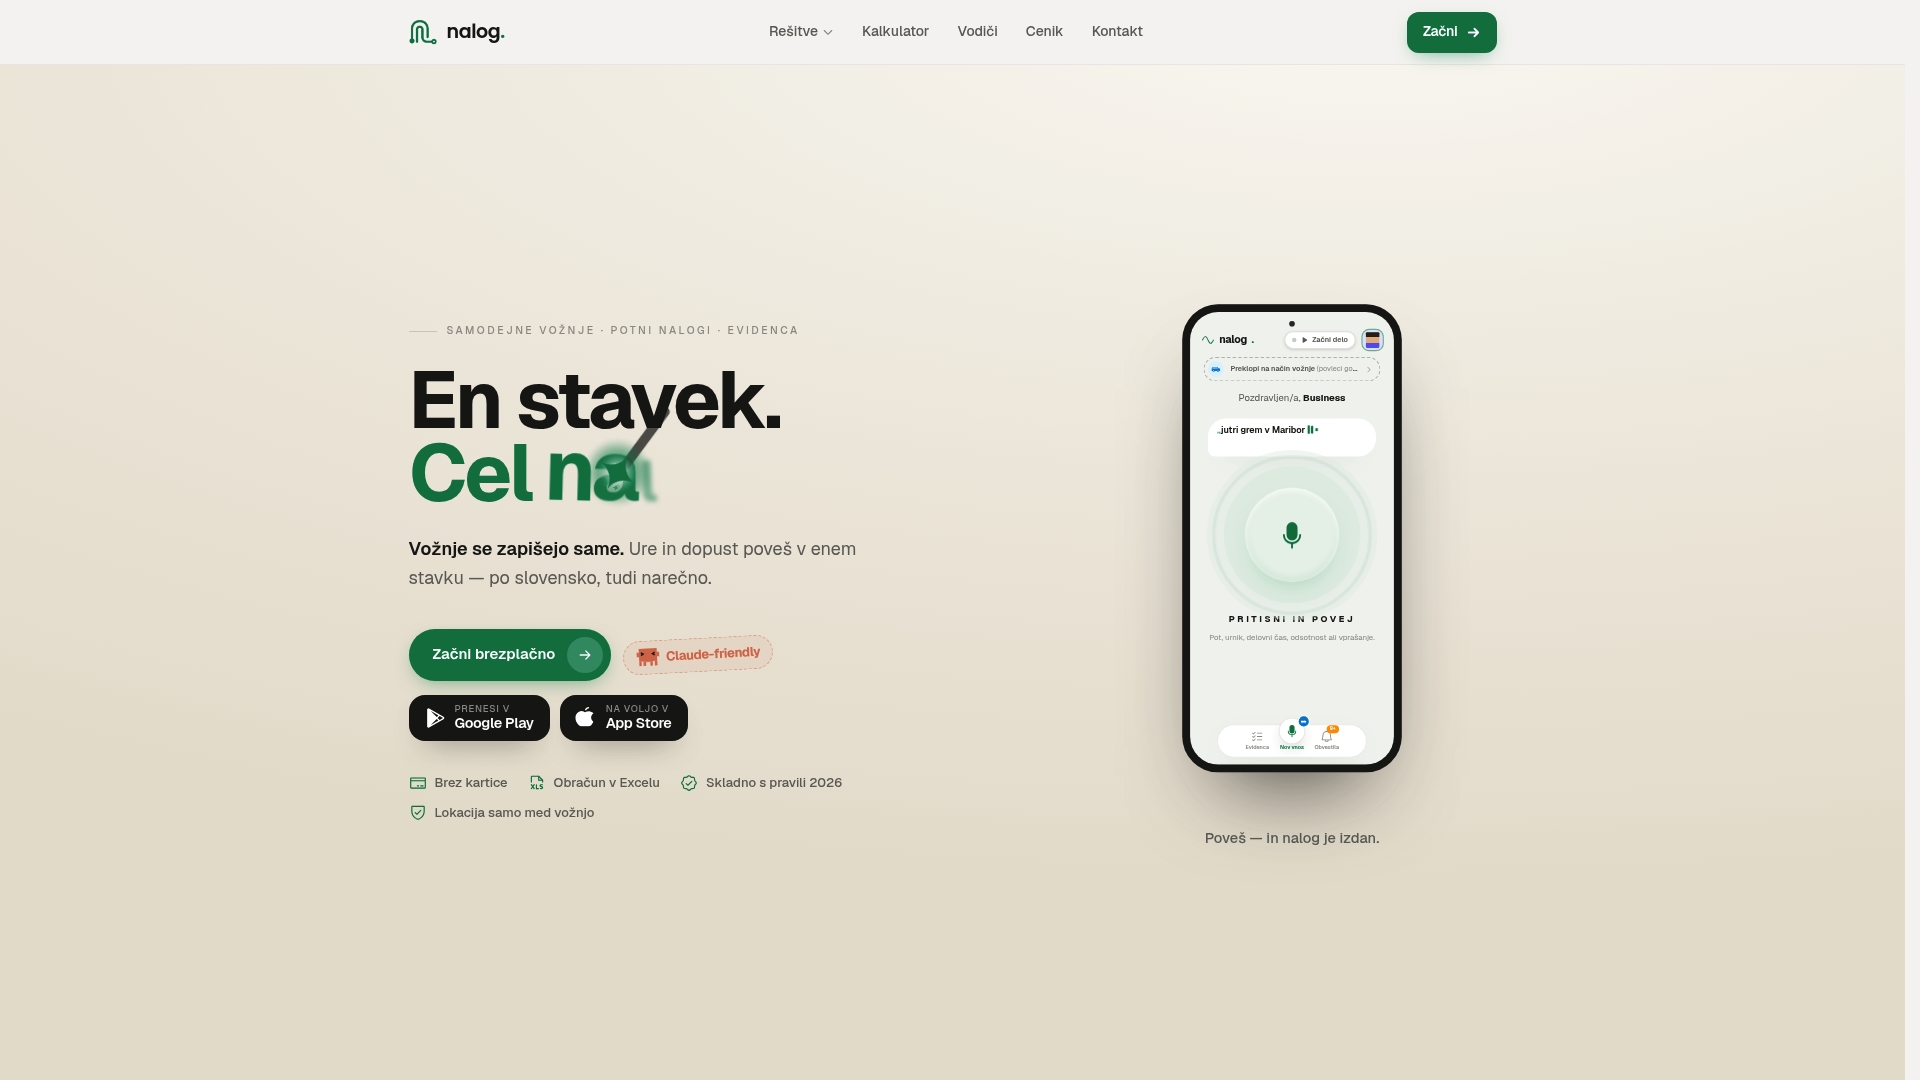
Aplikacija omogoča izračun kilometrine in dnevnic ter pripravo podatkov za nadaljnjo obdelavo v računovodskem programu, kar zmanjša potrebo po ročnem usklajevanju polj, opisanem v prejšnjih razdelkih.
- Izvoz podatkov v Excel ali ZIP obliki za neposredno uvažanje v računovodske programe.
- API za povezovanje z zunanjimi sistemi.
- Modul Računovodstvo, prilagojen servisom, ki vodijo potne naloge in ure za več strank hkrati.
Pregled paketov in cen je na voljo na Nalog, kjer računovodski servisi in podjetja izberejo modul, ki ustreza obsegu njihovih strank.
Viri
Za tehnične ekipe, ki načrtujejo lastno integracijo, so ključni trije viri: tehnična dokumentacija UJP B2B vmesnika z opisom operacij in WSDL primerov, evropska specifikacija EN 16931 za semantični model računov in OWASP-ove smernice za varnost API-jev.
- UJPeracun B2B Interface (tehnična dokumentacija)
- Compliance with eInvoicing standard
- OWASP (API security guidance)
This article is general information, not a substitute for advice from a qualified financial advisor. Consult a qualified financial professional about your own circumstances before acting on anything here.
Pogosta vprašanja
Kaj natančno pomeni prenos podatkov med sistemi v računovodstvu?
Gre za preslikavo poslovnih podatkov, kot so potni nalogi, kilometrina ali dnevnice, iz enega sistema v drugega po dogovorjenem pomenu polj, ne le za tehnično kopiranje datoteke. Pravilen prenos zahteva usklajen semantični model in izbran varen transportni kanal.
Kakšna je razlika med UBL, CII in e-SLOG formatom?
UBL 2.1 in UN/CEFACT CII sta sintaksi, ki vežeta semantični model EN 16931, medtem ko je e-SLOG lokalna shema za domače potrebe. Izbira je odvisna od tega, kateri format zahteva ciljni sistem ali partner v izmenjavi.
Kako dolgo hrani UJP izdane e-račune v portalu?
Portal UJPeRačun omogoča vpogled v izdane e-račune le dva meseca od vnosa, zato je treba dokumente redno prenašati v lasten arhiv. Priporočljivo je avtomatizirati ta izvoz, da se izognete izgubi dostopa po izteku roka.
Katera varnostna tveganja je treba preveriti pri API integraciji?
OWASP izpostavlja tveganja, kot so slaba avtentikacija, nevarna obravnava odzivov tretjih API-jev in pomanjkanje omejevanja porabe zahtevkov. Vsak vhodni podatek je treba validirati, tudi če prihaja iz sistema, ki mu sicer zaupate.
Kako Nalog.si pomaga pri izvozu podatkov v računovodski program?
Nalog.si samodejno izračuna kilometrino in dnevnice ter ponuja izvoz podatkov v Excel ali ZIP obliki, poleg tega pa API za neposredno povezovanje z zunanjimi sistemi. Podrobnosti o paketih so na voljo na ceniku.